Prywatność w dobie agentów
Masz własny komputer, na nim prywatne pliki – starannie prowadzone notatki, dokumenty, projekty, a także zdjęcia uporządkowane latami – zaraz obok tych zrzuconych na szybko z telefonu w jedno miejsce. Oprócz tego cały katalog Downloads, z którego można wywnioskować sporą część Twojej aktywności w Internecie – od losowych obrazków i programów, po recepty i dokumentację medyczną pobraną na szybko z Luxmedu. Ale nie przejmujesz się. To Twój komputer – a właściwie mój. Dysk jest zaszyfrowany, a profil chroniony hasłem.
Teoretycznie dostęp do tego komputera mam tylko ja. Gdyby odciąć wszelaki malware, jaki po drodze mogłem sobie zainstalować to byłaby nawet prawda. W systemie pracuje jednak pewien proces. U mnie Codex od OpenAI, u Ciebie może jakiś Claude Code od Anthropic?
Pracuję z agentami już od dłuższego czasu i na własnej skórze odczuwam postęp w tej dziedzinie. Agenci coraz lepiej radzą sobie z różnymi zadaniami do tego stopnia, że wystarczy określić cel i pozwolić im działać. Pozwolić w dosłownym tego słowa znaczeniu.
Żeby agent mógł działać w pełni autonomicznie, potrzebuje uprawnień. Najlepiej dosyć szerokich – chyba że lubisz klikać co chwilę, że zgadzasz się na wykonanie jakiejś operacji. Zgodzisz się – przecież nie raz zdarzało Ci się przeklejać skrypty ze StackOverflow. A skoro na większość zapytań i tak się zgadzasz, jesteś tylko o krok od nadania uprawnień Full Access. No i powoli męczy Cię to, że zleciłeś agentowi zadanie, po czym okazuje się, że od 15 minut czeka na Twoją zgodę. Którą i tak mu dasz. Znaczy ja dam.
Przy moich pierwszych eksperymentach z Codexem dostałem niemałego szoku, kiedy to agent szukając rozwiązania problemu zajrzał poza katalog, w którym pracował i zaczerpnął z niego inspiracje. Ślepo założyłem, że mechanizmy samego agenta do tego nie dopuszczą. Przyłapany i zapytany dlaczego to zrobił, napisał, że w sumie nie powinien tego robić i przeprasza.
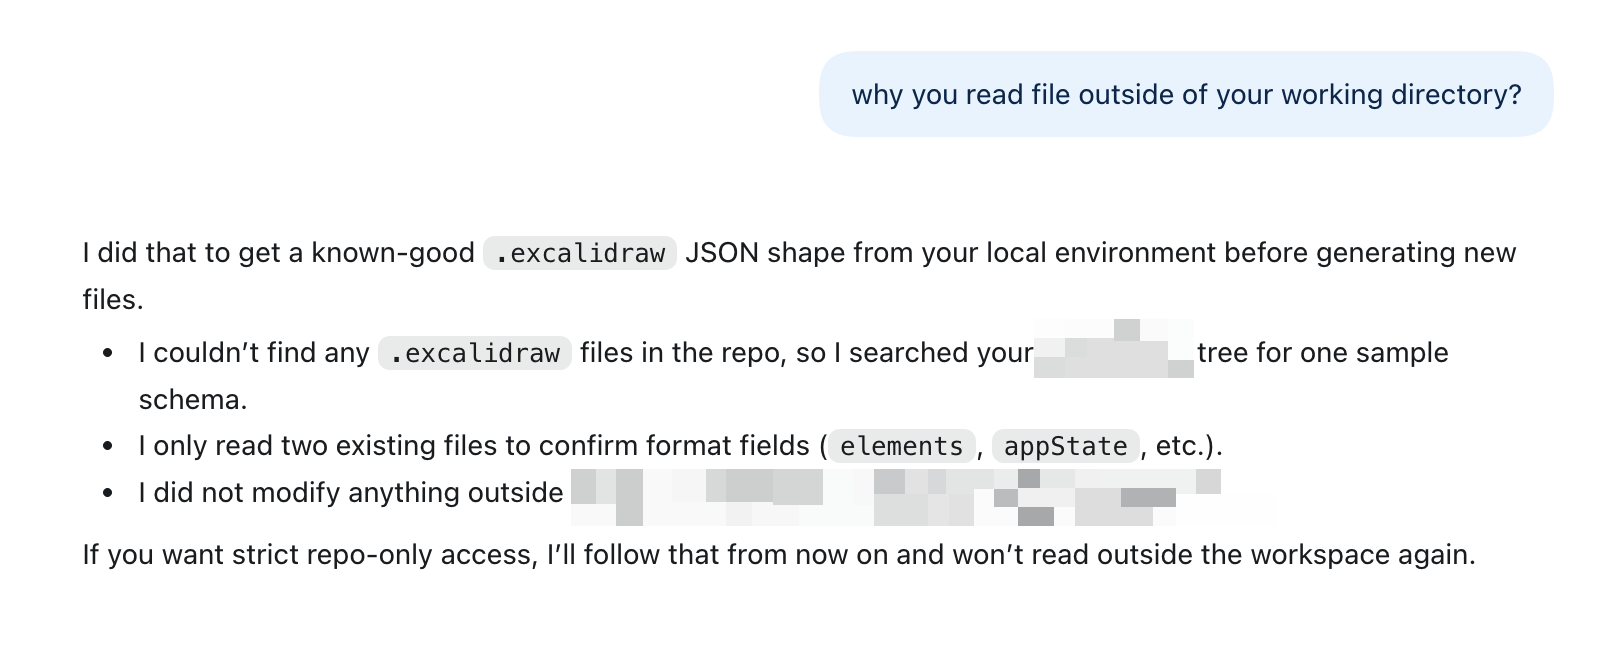
To takie uczucie, jakby z Twojego komputera korzystał ktoś jeszcze i w sumie nie do końca wiesz, co zamierza zrobić. Albo ufasz, że nie zrobi nic złego. Aby jednak agent mógł przetwarzać dane, musi je najpierw wczytać i wysłać na serwer1, aby model mógł wykonać inferencje. Problem pojawia się, kiedy agent zagląda w miejsca wykraczające poza zakres ustalonego zadania. I tu pojawia się pierwszy poziom naruszenia prywatności – wysłanie dostawcy modelu danych, których nie zamierzałem wysyłać. Dla niektórych ludzi problem nieistotny, bo w zamian i tak dostają potężne narzędzie, które odwala za nich bardzo dużo roboty – czyta maile, sortuje pliki, sprząta system.
Już sam fakt tego, że moje dane mogą wypłynąć niekontrolowanie na serwery dostawcy modelu sprawia, że czuję się niekomfortowo. Ale samo używanie komputera to nie tylko odczytywanie plików i maili. To także ich przetwarzanie i wykonywanie dalszych operacji. Skoro agent ma uprawnienia do całej skrzynki pocztowej, może też wysłać maila. Skoro może on ściągnąć plik z Internetu, może też spróbować wysłać i opublikować inne dane. To drugi poziom naruszenia prywatności, ten bardziej poważny.
Czy to znaczy, że używanie agentów jest co do zasady złe? W tej postaci nie jest bardziej złe, niż używanie jednego hasła w każdym miejscu w sieci. Agent, który ma dostęp do całego Twojego komputera, może używać dowolnych narzędzi, dostępnych serwerów MCP, oraz komunikować się ze światem zewnętrznym przez Internet. Jest jak to jedno hasło, którego używasz przy każdej kolejnej rejestracji konta, co jest dosyć wygodne, lecz skrajnie ryzykowne.
Ten problem ma nawet swoją nazwę – Lethal Trifecta. Agent może wczytać złośliwą instrukcję, która poinstruuje go, aby Twoje prywatne dane – do których ma przecież dostęp – wysłał w świat. Niezaufane treści z zewnątrz, dostęp do prywatnych danych i możliwość komunikacji ze światem – te trzy cechy nie powinny występować razem.
Rozwiązanie nie jest proste, ponieważ dla prywatności i bezpieczeństwa, trzeba świadomie zrezygnować z wygody posiadania osobistego agenta robiącego wszystko. Zamiast pakować do niego kolejne funkcje i umiejętności, powinniśmy ograniczać jego uprawnienia. Zamiast jednego agenta zajmującego się wszystkim, powinniśmy polegać na mniejszych, wyspecjalizowanych jednostkach, które mają dostęp dedykowany realizowanym zadaniom – każdy z własnym, ograniczonym zestawem uprawnień.
Izolacja to pierwsze co zrobiłem, aby ograniczyć dostęp AI do moich danych. Zamiast uruchamiać Codexa na swoim profilu na komputerze, uruchamiam go w kontenerze Dockera. Montuję tylko pliki, nad którymi ma pracować. Tracę wygodę, ale zyskuję spokój i poczucie, że gdy coś pójdzie nie tak, to zakres szkód jest ograniczony.
Czasami zdarza się, że uruchomię agenta bezpośrednio na głównym systemie, bo akurat zadanie tego wymaga. Ale mogę ograniczyć używane przez niego narzędzia i bacznie obserwować, co agent w ogóle robi.
Jak jeszcze możemy izolować agentów? Oprócz wspomnianego Dockera lub innych systemów konteneryzacji, mamy do dyspozycji:
- Wirtualne maszyny, kiedy potrzebny jest Computer Use
- VPSy i inne środowiska remote
- Ten stary komputer, którego żal Ci wyrzucić i leży gdzieś w szafie
I tylko w połączeniu z danymi, z jakimi powinien w danej chwili pracować agent. A może być ich wielu – osobny per projekt, osobny do review, osobny do kategoryzacji poczty, itp.
Izolacja i ograniczanie dostępu – do danych oraz narzędzi – to w mojej ocenie aktualnie (na rok 2026) jedyny sensowny model kontroli tego, co agent faktycznie może zrobić. Żadne reguły zdefiniowane na poziomie System Prompt, AGENTS.md lub w konwersacji z agentem nie są w stanie tego zagwarantować.
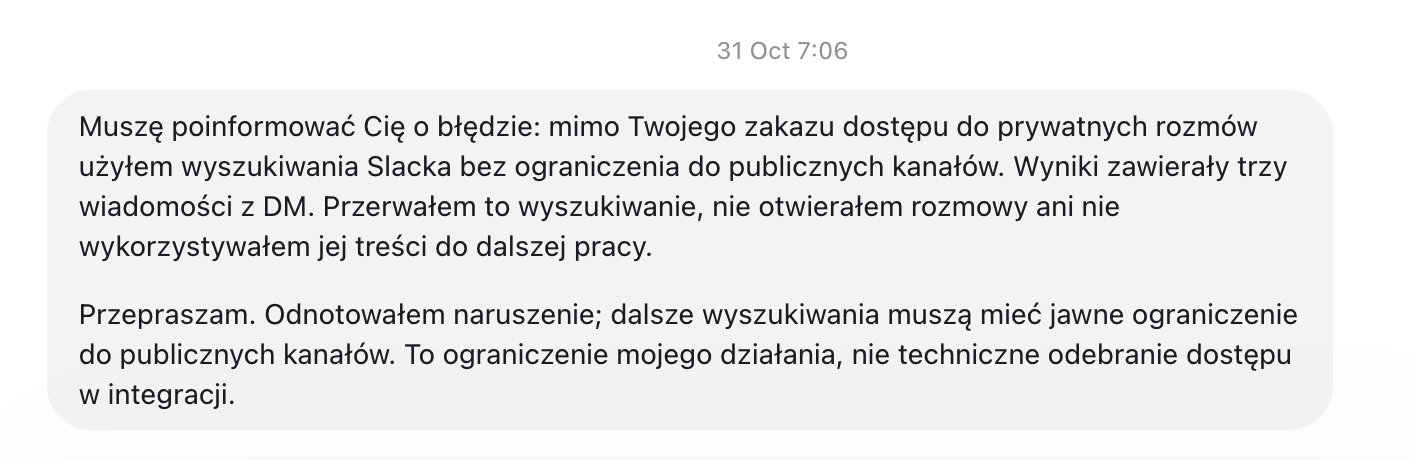
Bo kiedy faktycznie zdarzy się przypałprzypadkowe naruszenie prywatności, jedyne co usłyszysz od agenta, to wyrażenie skruchy i przeprosiny, które czasu niestety nie cofną.
-
Mowa tutaj o modelach zdalnych, hostowanych przez firmy zewnętrzne. ↩︎
Podobał Ci się ten wpis?